सेटिंग्स के सदस्य में टीम सदस्यों को आमंत्रित करें, उन्हें हर प्रोडक्ट में एक रोल दें, और बिल्ट-इन या कस्टम रोल से तय करें कि हर व्यक्ति क्या देख और कर सकता है।
सेटिंग्स → सदस्य से सदस्य आमंत्रित करें के ज़रिए आमंत्रित करें। हर सदस्य के पास हर प्रोडक्ट में एक रोल होता है; स्वामी और व्यवस्थापक के पास हर प्रोडक्ट होता है। अगर किसी के लिए कंसोल का कोई सेक्शन ग़ायब या बंद दिखे, तो लगभग हमेशा वजह उसका रोल होता है, कोई बग नहीं।
आप सेटिंग्स → सदस्य के तहत टीम सदस्यों को आमंत्रित करते हैं, और हर एक को ऐसा रोल देते हैं जो तय करे कि वह कंसोल में क्या देख और कर सकता है।
#किसी टीम सदस्य को आमंत्रित करना
- सेटिंग्स, फिर सदस्य पर जाएं
कंसोल के साइडबार में सेटिंग्स खोलें, फिर अपने संगठन के तहत सदस्य, और सदस्य आमंत्रित करें दबाएं।
- उनके ईमेल पते डालें
एक बार में पांच तक, कॉमा से अलग करके।
- हर प्रोडक्ट में एक रोल चुनें
जिस भी प्रोडक्ट को उन्हें खोलना चाहिए, उसके लिए कोई बिल्ट-इन या कस्टम रोल चुनें, या उन्हें व्यवस्थापक बना दें, जिसमें हर प्रोडक्ट शामिल है। आमंत्रण 30 दिन बाद ख़त्म हो जाते हैं, और स्वीकार होने तक लंबित आमंत्रण के तहत रहते हैं।
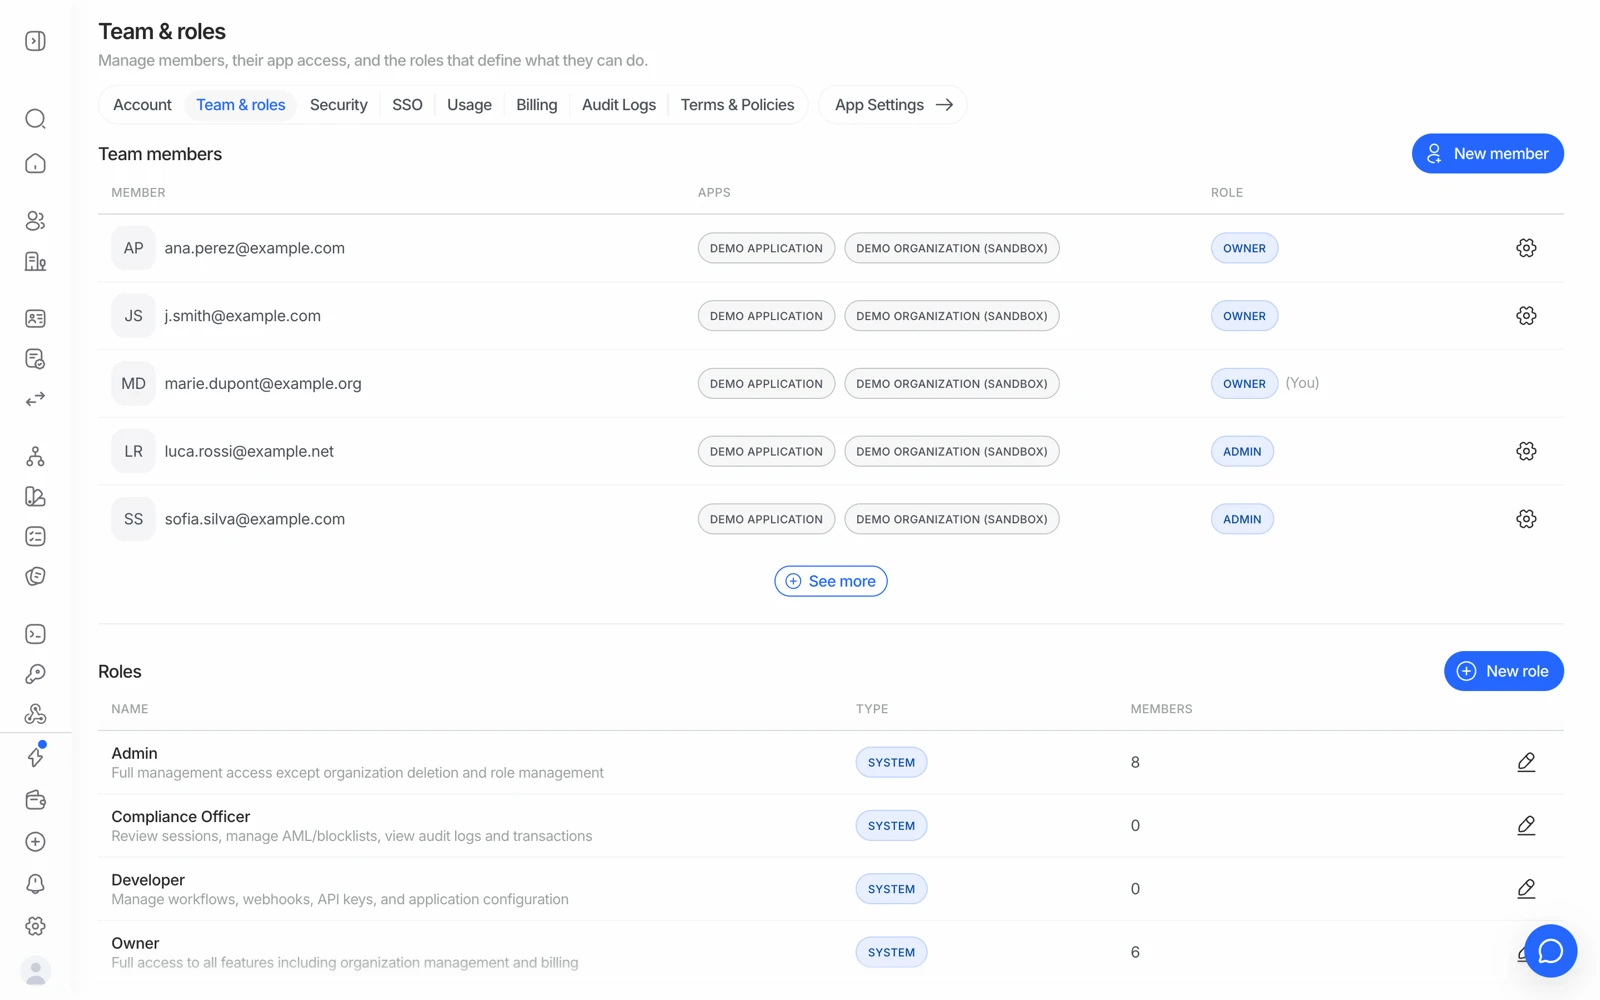
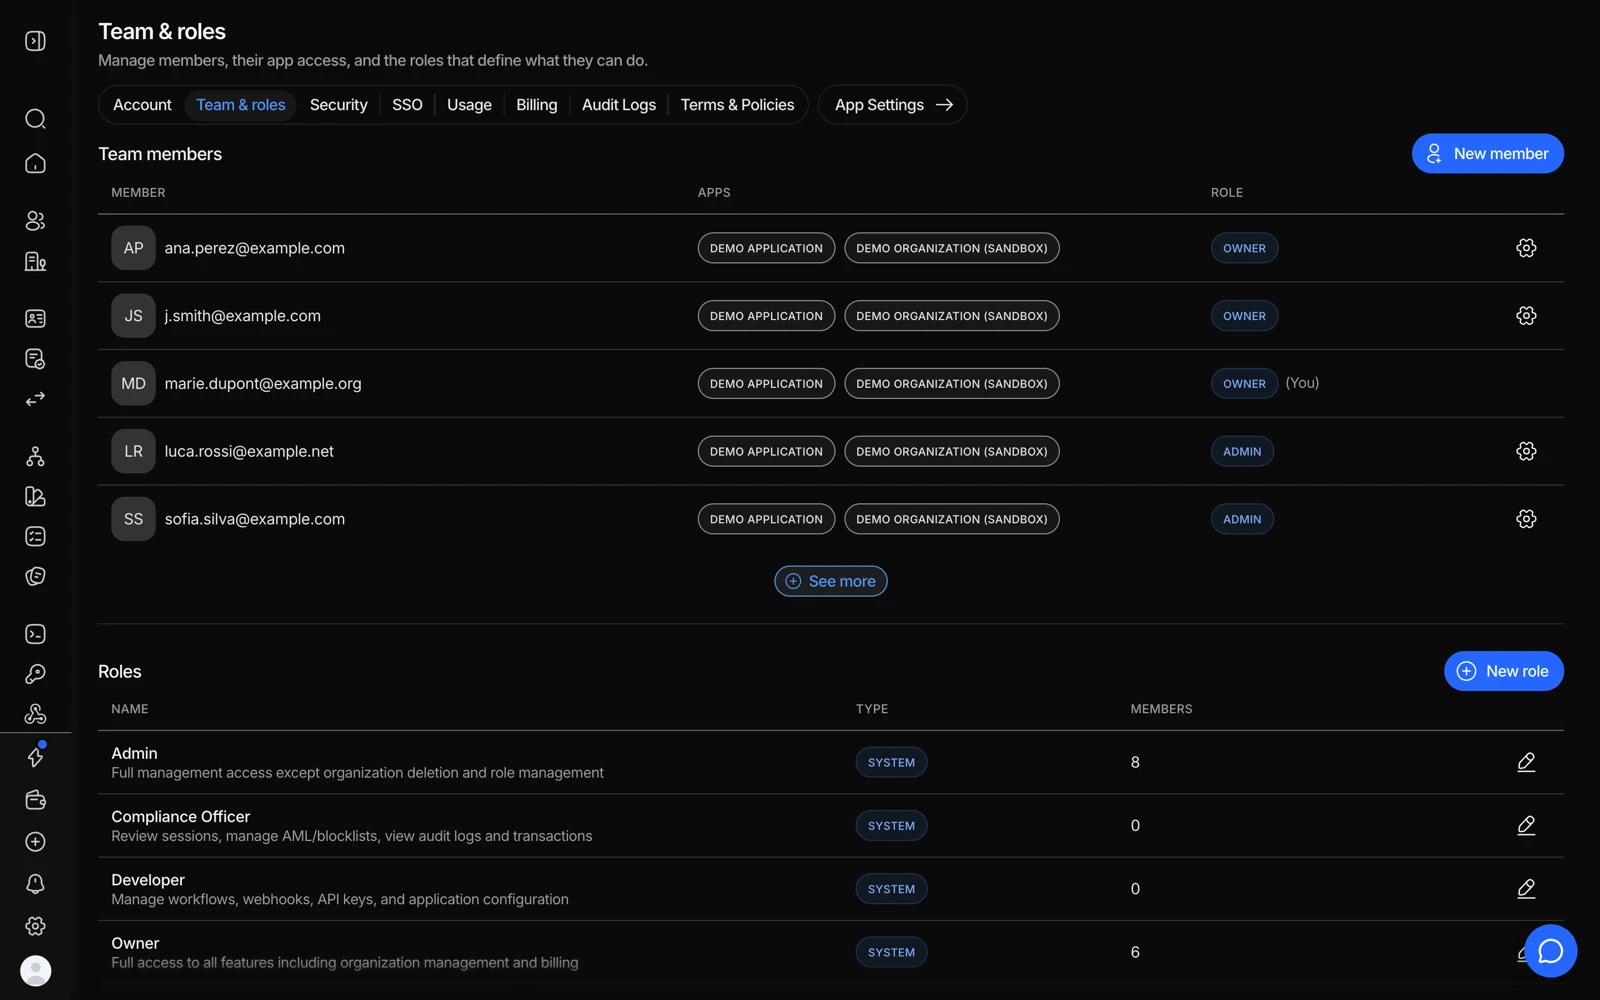
#बिल्ट-इन रोल
| रोल | इसमें क्या शामिल है |
|---|---|
| स्वामी | सब कुछ, जिसमें बिलिंग और संगठन को डिलीट करना शामिल है। संगठन को डिलीट करना या स्वामित्व ट्रांसफ़र करना सिर्फ़ स्वामी ही कर सकता है |
| व्यवस्थापक | संगठन डिलीट करने या स्वामित्व ट्रांसफ़र करने के अलावा सब कुछ |
| अनुपालन अधिकारी | सब कुछ पढ़ता है, सत्यापन पर फ़ैसला लेता है, लिस्ट और ब्लॉकलिस्ट एडिट करता है |
| डेवलपर | वर्कफ़्लो, API-की, webhook और डेवलपर टूल, साथ में सत्यापन के लिए सिर्फ़ पढ़ने की पहुंच |
| पाठक | सिर्फ़ पढ़ना और लिस्ट देखना। कुछ भी बदल नहीं सकता |
स्वामी और व्यवस्थापक तय हैं। बाकी बिल्ट-इन रोल किसी कस्टम रोल का शुरुआती आधार बन सकते हैं।
#कस्टम रोल
अगर बिल्ट-इन रोल फ़िट नहीं बैठते, तो सेटिंग्स → भूमिकाएँ और अनुमतियाँ के तहत कस्टम रोल बनाएं: नई भूमिका दबाएं (या किसी बिल्ट-इन रोल पर अनुकूलित करें), किसी बिल्ट-इन रोल से शुरू करें, उसे नाम दें, फिर कंसोल के हर हिस्से के लिए पढ़ें और लिखें को चालू या बंद करें। सेव करने से पहले पेज ठीक-ठीक दिखाता है कि क्या बदलेगा।
कस्टम रोल कभी भी सेटिंग्स → भूमिकाएँ और अनुमतियाँ के तहत एडिट किए जा सकते हैं, जहां स्वामी और व्यवस्थापक तय हैं और बाकी रोल अनुकूलित किए जा सकते हैं। भूमिका हटाएँ तभी काम करता है जब किसी भी सदस्य और किसी भी लंबित आमंत्रण के पास वह रोल न हो, इसलिए पहले उन्हें दूसरा रोल दें।
#"यह ख़राब लग रहा है" अक्सर रोल की वजह से होता है
किसी ग़ायब या बेअसर सेक्शन को बग समझने से पहले, उस व्यक्ति का रोल जांचें। बार-बार सामने आने वाली दो मिसालें:
- व्हाइट-लेबल एडिटर दिखता तो है पर कुछ करता नहीं। कस्टमाइज़ेशन बदलने के लिए Customization पर write पहुंच चाहिए; सिर्फ़ पढ़ने की पहुंच वाले सदस्यों को यह एरर की जगह बंद हुआ दिखता है। देखें ब्रांडिंग और अनुभव कस्टमाइज़ करना।
- इनवॉइस नहीं दिखते। बिलिंग की विज़िबिलिटी स्वामी और व्यवस्थापक में शामिल है और इसे किसी कस्टम रोल को दिया जा सकता है। किसी डेवलपर या पाठक को यह नहीं दिखेगा। देखें टॉप-अप, इनवॉइस और भुगतान के तरीके।
#किसी को owner बनाना
सेटिंग्स → सदस्य के तहत, (स्वामी के तौर पर) अपनी एंट्री खोलें और स्वामित्व हस्तांतरित करें चुनें, फिर नया स्वामी चुनें। यह सिर्फ़ स्वामी ही कर सकता है: आप जिस व्यक्ति को चुनते हैं वह स्वामी बन जाता है और आपका रोल व्यवस्थापक में बदल जाता है। किसी संगठन का हमेशा एक ही स्वामी होता है, इसलिए पक्का करें कि आप जिसे चुनें वह ऐसा व्यक्ति हो जिस पर आप बिलिंग और डिलीट करने के मामले में भरोसा करते हैं।
#किसी का रोल बदलना
सेटिंग्स → सदस्य पर जाएं, उस सदस्य को खोलें, और हर प्रोडक्ट में उसका रोल बदलें। यह उस प्रोडक्ट में उसके मौजूदा रोल की जगह लेता है - दूसरा रोल जोड़ता नहीं है।
#अगर इनवाइट नहीं पहुंचता
एक ईमेल किसी भी समय सिर्फ़ एक Didit संगठन का हो सकता है। अगर आपके टीम सदस्य का पहले से कोई अकाउंट है - आमतौर पर इसलिए क्योंकि उन्होंने आपके इनवाइट का इंतज़ार करने के बजाय सीधे साइन अप कर लिया - तो इनवाइट पहुंचने से पहले उस अकाउंट को हटाना या ले जाना ज़रूरी होगा।
अगर ऐसा हो, तो सपोर्ट से संपर्क करें; वे अकाउंट को इस तरह ठीक कर सकते हैं कि इनवाइट साफ़-साफ़ पहुंच जाए। यह बहुत आम स्थिति है और आपसे हुई कोई ग़लती नहीं। देखें लॉग इन करना और अकाउंट एक्सेस वापस पाना।
#किसी को हटाना
यह भी सेटिंग्स → सदस्य के तहत, आप किसी भी समय किसी सदस्य की पहुंच हटा सकते हैं। इससे सिर्फ़ इस संगठन तक उसकी पहुंच हटती है; उसके अकाउंट और दूसरे संगठनों तक उसकी पहुंच पर कोई असर नहीं पड़ता। किसी व्यक्ति को हटाने से उसने जो किया वह नहीं हटता - उसकी कार्रवाइयां ऑडिट लॉग में बनी रहती हैं, यही तो इसका पूरा मक़सद है। देखें ऑडिट लॉग का इस्तेमाल।
जब कोई छोड़कर जाए, तो उसकी कंसोल एक्सेस हटाएं और उसके पास मौजूद किसी भी API-की को रोटेट करें। कंसोल एक्सेस और API-की अलग-अलग रास्ते हैं, और एक को रद्द करने से दूसरा रद्द नहीं होता। देखें अपनी API-की का प्रबंधन करना।
#API-की पर परमिशन
रोल कंसोल में लोगों को नियंत्रित करते हैं। किसी API-की की परमिशन एक अलग मामला है, और कुछ ऑपरेशन के लिए ऐसी परमिशन चाहिए होती है जो शायद किसी की के पास न हो - जो किसी छिपे हुए मेन्यू की जगह 403 के तौर पर सामने आता है। देखें API एरर और उनका मतलब।
अभी भी अटके हैं? किसी व्यक्ति से बात करें।
अपने संगठन की ID और जिस सेशन के बारे में पूछ रहे हैं उसकी ID शामिल करें।